Ciberataque alteró los sistemas de refrigeración de supermercados en Francia
El incidente del 12 de octubre afectó a cientos de tiendas; varias cadenas retiraron productos y trabajaron para restablecer sus equipos.
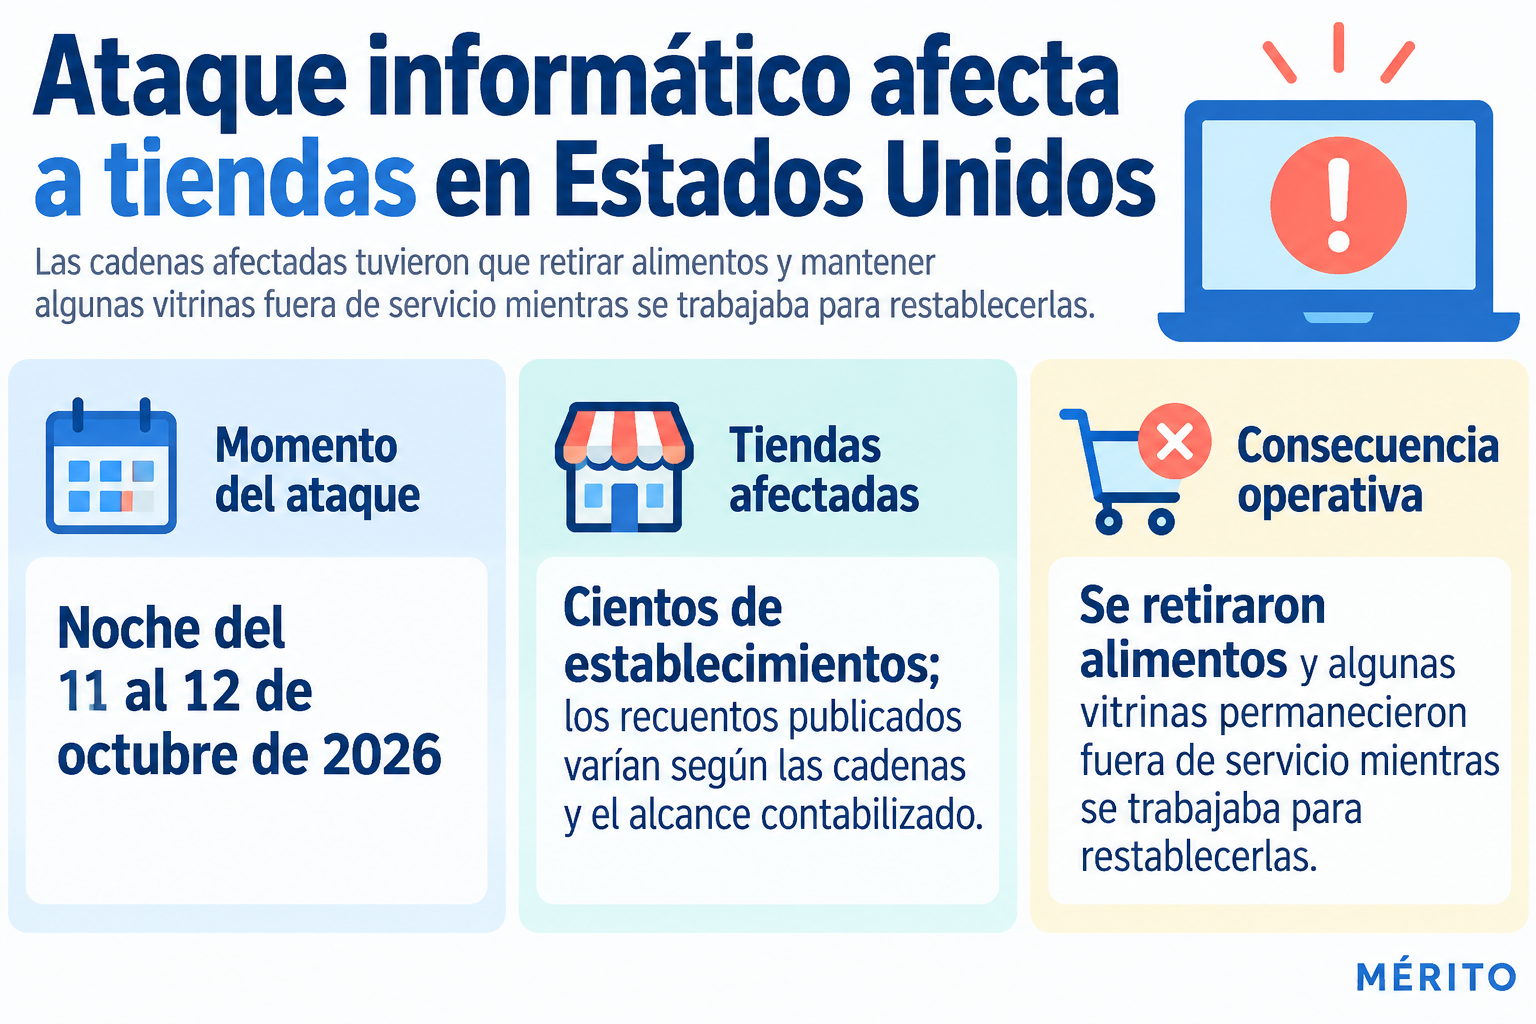
Un ciberataque ocurrido el 12 de octubre de 2026 manipuló a distancia los sistemas de refrigeración de supermercados franceses. Las cifras divulgadas por cadenas y autoridades variaron, pero describieron afectaciones en cientos de establecimientos y pérdidas de productos frescos y congelados.
El ataque alteró equipos de refrigeración en supermercados franceses y obligó a algunas tiendas a retirar productos.
El ataque afectó controles de refrigeración
Durante la noche del 11 al 12 de octubre de 2026, un ciberataque alteró los controles remotos de refrigeradores y congeladores en supermercados de Francia. Las tiendas afectadas incluyeron establecimientos de Coopérative U, Intermarché y Netto, Carrefour, Monoprix y E.Leclerc.
Los recuentos divulgados por las cadenas situaron el impacto en cientos de establecimientos. Las estimaciones no coinciden en un total único: las cifras parciales de distintas empresas y los recuentos nacionales utilizaron alcances diferentes.
Retiro de productos y recuperación de los equipos
Las variaciones de temperatura comprometieron alimentos frescos y congelados. Algunas tiendas retiraron de la venta los productos cuya conservación no podían garantizar; las empresas afectadas también tomaron medidas para aislar los equipos y restablecer su funcionamiento.
Coopérative U indicó que más de 100 de sus supermercados fueron alcanzados y que otras tiendas se desconectaron de internet como precaución. Intermarché y Netto reportaron afectaciones en alrededor de 180 tiendas. Carrefour comunicó que el problema alcanzó equipos de 80 de sus establecimientos, mientras Monoprix señaló que afectó a una parte de su red y retiró productos de venta cuando no podía verificar su estado.
El grupo Mousquetaires, propietario de Intermarché y Netto, informó que algunas vitrinas de productos frescos y congelados seguían fuera de servicio el 12 de octubre y que el personal trabajaba para reabastecer las tiendas. Las cifras comunicadas por cada cadena son parciales y no deben sumarse como un recuento nacional completo.
Para comprender mejor
Seguir leyendo
Una selección de recursos externos para ampliar el contexto, entender los conceptos y seguir aprendiendo más allá de esta noticia.
Comprender el marco normativo y de cumplimiento de ciberseguridad específico de Francia (ANSSI) que regula la protección de infraestructuras críticas.
Cumplimiento con la ANSSI de Francia para la Excelencia ...
El artículo describe un incidente de seguridad en Francia; esta ficha explica el rol de la ANSSI y el Programa de Garantía de Ciberseguridad (CAP), proporcionando el contexto regulatorio necesario para entender por qué ciertos sistemas están sujetos a estándares de protección específicos.
Distinguir entre diferentes tipos de ciberataques y sus mecanismos de acción, como el DDoS o el acceso no autorizado a sistemas de control.
Glosario de ciberseguridad: 55 definiciones esenciales
Para entender la naturaleza del ataque a los sistemas de refrigeración, es útil consultar un glosario que defina los vectores de ataque comunes y cómo interactúan con la infraestructura tecnológica, diferenciando entre amenazas externas y vulnerabilidades internas.
Identificar conceptos avanzados de ciberseguridad, como las amenazas persistentes avanzadas (APT), y su relación con estándares internacionales como ISO 27001.
Glosario de Ciberseguridad ENS e ISO 27001
Este recurso complementa la comprensión técnica del incidente al vincular los tipos de ataques con las normativas de gestión de seguridad de la información, ofreciendo una perspectiva más amplia sobre cómo las organizaciones deberían gestionar riesgos de este tipo.
Estos resultados corresponden exactamente a la versión publicada. Si cambia el contenido o alguna fuente, dejan de ser válidos y deben calcularse de nuevo.
Veracidad
Aprobado
Comprueba que la pieza tenga fuentes declaradas y verificadas, que el nivel de evidencia se presente correctamente y que el desarrollo sea suficiente para sostener sus afirmaciones.
100/100
Analizado 09/11/2026 17:45 · rules-v1
Ausencia de sesgo
Aprobado
Busca lenguaje emocional, descalificaciones, generalizaciones absolutas y una voz editorial impropia de una noticia. También comprueba atribuciones y pluralidad de fuentes cuando la materia es sensible.
100/100
Analizado 09/11/2026 17:45 · rules-v1
Ausencia de clickbait
Aprobado
Evalúa si el titular cuenta el hecho principal sin ocultarlo para provocar curiosidad, sin promesas exageradas y sin recursos tipográficos engañosos.
100/100
Analizado 09/11/2026 17:45 · rules-v1
Coherencia editorial
Aprobado
Contrasta titular, subtítulo, resumen y cuerpo para detectar contradicciones, cifras sin respaldo o un alcance mayor del que permite la información disponible.
100/100
Analizado 09/11/2026 17:45 · rules-v1
Plagio y originalidad
Aprobado
Compara la prosa con los extractos de las fuentes utilizadas y con hasta 250 publicaciones recientes de Mérito para detectar copia extensa o una reescritura demasiado cercana.
100/100
Analizado 09/11/2026 17:45 · rules-v1
Conflictos de interés
Aprobado
Analiza posibles relaciones entre la autoría, el medio y las fuentes, así como patrocinio, lenguaje promocional o dependencia exclusiva de comunicados de prensa.
100/100
Analizado 09/11/2026 17:45 · rules-v1
La puntuación es un indicador de control, no una probabilidad de verdad.