Parches de PHP buscan corregir dos vulnerabilidades que exponen sitios web
Los fallos, denominados PHP2Shell, podrían permitir ejecución remota de código y acceso a datos; varias organizaciones desconectaron servicios de forma preventiva.
La PHP Foundation publicó actualizaciones para corregir dos vulnerabilidades críticas del lenguaje de programación PHP, conocidas en conjunto como PHP2Shell. Organismos de ciberseguridad recomendaron aplicar los parches y varios operadores suspendieron temporalmente algunos servicios mientras protegían sus sistemas.
Las actualizaciones corrigen dos vulnerabilidades críticas de PHP.
Dos vulnerabilidades en un lenguaje ampliamente utilizado
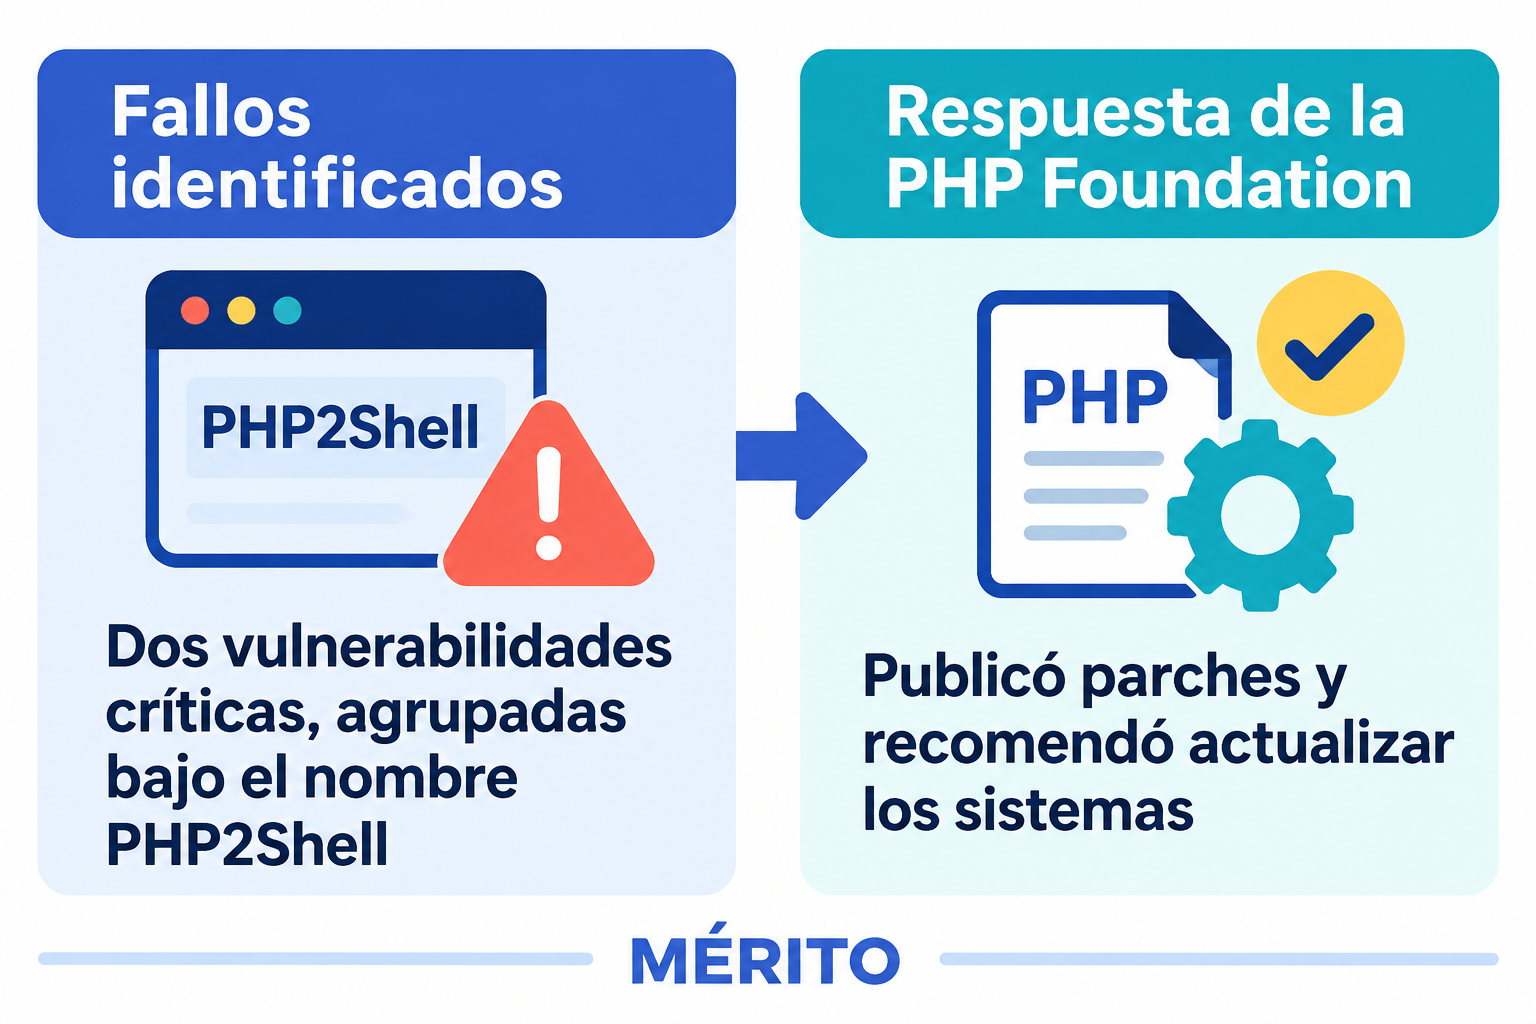
La PHP Foundation publicó actualizaciones para corregir dos vulnerabilidades críticas del lenguaje de programación PHP, agrupadas bajo el nombre PHP2Shell. PHP se utiliza para crear y ejecutar sitios web y, de acuerdo con las fuentes citadas, está presente en cerca del 70% de los sitios web.
Los fallos podrían permitir que un atacante ejecute código de forma remota en servidores vulnerables y acceda a datos que permanezcan en la memoria. Investigadores de Wiz describieron la explotación como un proceso técnicamente complejo; el riesgo depende de las condiciones del sistema afectado.
Parches y medidas preventivas
La PHP Foundation instó a los operadores a instalar las versiones corregidas. La Agencia de Seguridad Nacional de Estados Unidos recomendó a las organizaciones que usan PHP extremar la vigilancia y aplicar las actualizaciones; organismos de otros países también pidieron a los administradores proteger sus sitios.
Algunos operadores desconectaron temporalmente páginas o servicios mientras instalaban correcciones. Entre los casos reportados figuran sistemas de la Fundación Wikimedia y páginas de entidades públicas y empresas en varios países. Estas suspensiones se describieron como medidas preventivas o como parte del proceso de actualización, no como prueba de que los sitios hubieran sufrido una intrusión.
Cómo se descubrieron los fallos
Los fallos fueron identificados por investigadores de ciberseguridad de Wiz y Calif, con participación de herramientas de inteligencia artificial desarrolladas por OpenAI y Google. Las vulnerabilidades habían permanecido en el código durante años, pero demostrar cómo explotarlas requería una secuencia compleja de pasos, según explicó Wiz.
El descubrimiento también puso de relieve el uso dual de la inteligencia artificial en ciberseguridad: puede ayudar a localizar debilidades y desarrollar correcciones, pero las mismas capacidades podrían facilitar la creación de técnicas de ataque. Los parches buscan cerrar las vulnerabilidades; los administradores deben comprobar que sus sistemas ejecuten versiones corregidas.
Para comprender mejor
Seguir leyendo
Una selección de recursos externos para ampliar el contexto, entender los conceptos y seguir aprendiendo más allá de esta noticia.
Comprender la estructura y sintaxis básica del lenguaje PHP para contextualizar el alcance de las vulnerabilidades.
PHP: Prefacio - Manual
El manual oficial de PHP es la fuente primaria para entender cómo funciona el lenguaje, lo que permite al lector comprender por qué una falla en su núcleo (como PHP2Shell) es crítica para la ejecución de código remoto.
Definir con precisión los conceptos técnicos de ciberseguridad mencionados en la noticia, como vulnerabilidad, parche y ejecución remota.
Glosario de términos de ciberseguridad
Este glosario de referencia ofrece definiciones claras de los términos clave de seguridad, facilitando la comprensión de la terminología técnica utilizada en los informes de ciberseguridad.
Identificar el marco normativo y los estándares de cumplimiento (como ISO 27001) relacionados con la gestión de riesgos de seguridad.
Glosario de Ciberseguridad ENS e ISO 27001
Aporta contexto sobre las obligaciones normativas y los estándares internacionales que las organizaciones deben seguir para gestionar incidentes de seguridad y proteger sus sistemas.
Estos resultados corresponden exactamente a la versión publicada. Si cambia el contenido o alguna fuente, dejan de ser válidos y deben calcularse de nuevo.
Veracidad
Aprobado
Comprueba que la pieza tenga fuentes declaradas y verificadas, que el nivel de evidencia se presente correctamente y que el desarrollo sea suficiente para sostener sus afirmaciones.
100/100
Analizado 23/10/2026 13:07 · rules-v1
Ausencia de sesgo
Aprobado
Busca lenguaje emocional, descalificaciones, generalizaciones absolutas y una voz editorial impropia de una noticia. También comprueba atribuciones y pluralidad de fuentes cuando la materia es sensible.
100/100
Analizado 23/10/2026 13:07 · rules-v1
Ausencia de clickbait
Aprobado
Evalúa si el titular cuenta el hecho principal sin ocultarlo para provocar curiosidad, sin promesas exageradas y sin recursos tipográficos engañosos.
100/100
Analizado 23/10/2026 13:07 · rules-v1
Coherencia editorial
Aprobado
Contrasta titular, subtítulo, resumen y cuerpo para detectar contradicciones, cifras sin respaldo o un alcance mayor del que permite la información disponible.
100/100
Analizado 23/10/2026 13:07 · rules-v1
Plagio y originalidad
Aprobado
Compara la prosa con los extractos de las fuentes utilizadas y con hasta 250 publicaciones recientes de Mérito para detectar copia extensa o una reescritura demasiado cercana.
100/100
Analizado 23/10/2026 13:07 · rules-v1
Conflictos de interés
Aprobado
Analiza posibles relaciones entre la autoría, el medio y las fuentes, así como patrocinio, lenguaje promocional o dependencia exclusiva de comunicados de prensa.
100/100
Analizado 23/10/2026 13:07 · rules-v1
La puntuación es un indicador de control, no una probabilidad de verdad.